Domain 1a-internetradios.de kaufen?
Wir ziehen mit dem Projekt
1a-internetradios.de um.
Sind Sie am Kauf der Domain
1a-internetradios.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain 1a-internetradios.de kaufen?
Was hören Freunde im Stream?
Freunde im Stream hören normalerweise die gleiche Musik wie der Streamer selbst. Oftmals haben Streamer eine Playlist mit ihren Lieblingssongs oder lassen ihre Zuschauer Musikwünsche äußern, die dann im Stream abgespielt werden. Es kann aber auch vorkommen, dass Streamer spezielle Musiklizenzen haben und somit Musik abspielen dürfen, die für ihre Zuschauer nicht hörbar ist. **
Wie kann ich Live Stream empfangen?
Um Live-Streams zu empfangen, benötigst du zunächst eine stabile Internetverbindung. Anschließend kannst du auf verschiedenen Plattformen wie YouTube, Twitch, Facebook oder speziellen Streaming-Diensten nach Live-Events suchen. Oftmals bieten auch TV-Sender ihre Live-Übertragungen online an. Du kannst Live-Streams auf verschiedenen Geräten wie Smartphones, Tablets, Computern oder Smart-TVs empfangen. Vergewissere dich, dass du die erforderlichen Apps oder Programme installiert hast, um den Live-Stream reibungslos empfangen zu können. **

Ähnliche Suchbegriffe für Stream-Feeds
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.18232,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Romanyshyn, Romana: HörenHören , Hören ist neben dem Sehen der wichtigste Sinn des Menschen. Rund um die Uhr sind wir in unserem Alltag von Geräuschen umgeben: Der Staubsauger brummt, die Nachbarn poltern. Wir hören Musik, schützen unsere Ohren vor Lärm oder gehen in die Natur, um Vögeln zu lauschen. Selbst unser Körper macht Geräusche: der Magen knurrt, die Nase schnieft. Schon im Mutterleib hören wir die Welt um uns herum! Aber wie genau hören wir, wie ist das menschliche Ohr aufgebaut? Hören Tiere genauso wie wir Menschen? Wie wird Lautstärke gemessen? Welches ist das lauteste Geräusch auf der Erde, welches das leiseste? Und können wir einander auch ohne Worte verstehen? Eine Reise in die Welt der Klänge. Und ein Sachbilderbuch über die Kunst, der Welt immer wieder mit offenen Ohren zu begegnen! , Halterungen, Befestigungen & Montageteile > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 202107, Produktform: Leinen, Autoren: Romanyshyn, Romana, Illustrator: Lesiv, Andriy, Übersetzung: Dathe, Claudia, Seitenzahl/Blattzahl: 56, Abbildungen: durchgehend in vier Sonderfarben gedruckt, Keyword: Ohren; Geräusch; Ton; Lautstärke; Instrumente; Musik; Gesang; Stimmen; Krach; Dezibel; Lärm; Hertz; Sprechen; Laut; Lauschen; Stille; Audio, Fachschema: Körper (des Menschen) / Kindersachbuch, Jugendsachbuch~Wissen für Kinder - Kinderwissen, Fachkategorie: Kinder/Jugendliche: Nachschlagewerke~Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes, Altersempfehlung / Lesealter: 18, ab Alter: 7, Warengruppe: HC/Kinderbücher/Sachbücher/Allg./Nachschlagewerke, Fachkategorie: Kinder/Jugendliche: Sachbuch: Wissenschaft: Der menschliche Körper, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag GmbH & Co. KG, Länge: 287, Breite: 262, Höhe: 14, Gewicht: 710, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 276444220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Sender sind bei Stream on dabei?
Bei Stream on sind viele bekannte Sender und Streaming-Dienste dabei, darunter Netflix, Amazon Prime Video, YouTube, Spotify und Apple Music. Auch einige TV-Sender wie ProSieben, Sat.1, RTL, VOX und viele mehr sind Teil des Angebots. Kunden können somit eine Vielzahl von Inhalten ohne Verbrauch ihres Datenvolumens streamen. Welche Sender genau verfügbar sind, kann je nach Mobilfunkanbieter und Tarif variieren. Es lohnt sich daher, die genauen Konditionen und Partner des jeweiligen Anbieters zu prüfen. **
-
Warum hören Zuschauer im Stream alles doppelt?
Wenn Zuschauer im Stream alles doppelt hören, kann dies verschiedene Gründe haben. Einer möglicher Grund könnte sein, dass der Streamer das Audiosignal sowohl über das Mikrofon als auch über den Desktop-Audio-Kanal aufnimmt, was zu einer doppelten Wiedergabe führt. Eine andere Möglichkeit ist, dass der Zuschauer versehentlich den Stream auf mehreren Geräten gleichzeitig abspielt, was zu einer Überlagerung der Audiosignale führt. **
-
Welcher Musik Stream ist der beste?
Welcher Musik Stream ist der beste? Das hängt stark von den individuellen Vorlieben ab. Einige Leute bevorzugen Spotify aufgrund seiner großen Musikbibliothek und benutzerfreundlichen Oberfläche. Andere schwören auf Apple Music wegen der Integration mit anderen Apple-Geräten und exklusiven Inhalten. Tidal wird oft für seine hochwertige Audioqualität und exklusiven Künstlerinhalte gelobt. Amazon Music Unlimited bietet eine nahtlose Integration mit Alexa und ist daher für Besitzer von Amazon-Geräten attraktiv. Letztendlich kommt es darauf an, welche Funktionen und Inhalte für den einzelnen Nutzer am wichtigsten sind. **
-
Wie kann ich meinen Freund im Stream hören?
Um deinen Freund im Stream hören zu können, müsst ihr sicherstellen, dass er sein Mikrofon aktiviert hat und dass seine Audioeinstellungen korrekt konfiguriert sind. Ihr könnt auch eine Software wie Discord verwenden, um eine bessere Audioqualität und Kommunikation während des Streams zu ermöglichen. Stelle sicher, dass du die richtigen Audioquellen in deiner Streaming-Software auswählst, um den Ton von deinem Freund zu empfangen. **

Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
Welche Musik Stream hat die beste Qualität?
Welche Musik Stream hat die beste Qualität? Die Qualität von Musik-Streams hängt von verschiedenen Faktoren ab, wie z.B. der Bitrate, der Komprimierung und der Wiedergabegeräte. Einige Dienste wie Tidal bieten verlustfreie Audioqualität, was bedeutet, dass die Musik unkomprimiert und in CD-Qualität gestreamt wird. Andere Dienste wie Spotify und Apple Music bieten eine hohe Qualität mit variabler Bitrate, die je nach Internetverbindung und Gerät angepasst wird. Letztendlich hängt die beste Qualität also von den individuellen Vorlieben und Ansprüchen ab. **
Top-Angebote
Produkte zum Begriff Stream-Feeds:
-
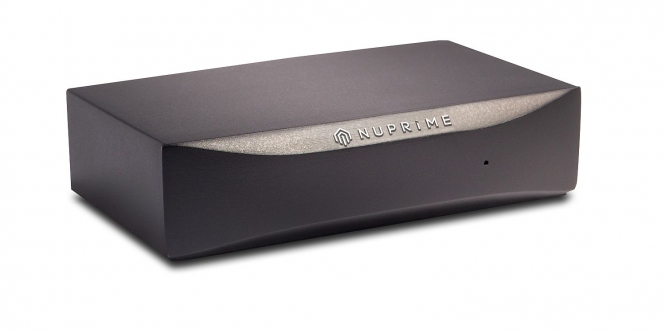
NuPrime NuPrime Stream Mini - HiRes - Streaming-BridgeNuPrime Stream Mini Der NuPrime Stream Mini ist eine Multiroom-Streaming-Bridge die WiFi 24-Bit/192 kHz und Bluetooth-Streaming vereint. Mit dem Stream Mini können Sie einfach einen DAC oder Verstärker (mit Digitaleingängen) um Streamingfunktionalität erweitern. Feature-Highlights: o WiFi 24-Bit/192 kHz und Bluetooth-Streaming AirPlay 2 und UPnP/DLNA Unterstützt alle wichtigen Online-Streaming-Dienste (Deezer, iHeartRadio, Qobuz, QQ Music, Spotify, TIDAL, TuneIn), Omnia Receiver App zur Steuerung der Quellen und Gruppierung für Multiroom I2S-, optischer, koaxialer und digitaler NuPrime-Port Ausgang Aus-und Eingänge auf dem Stream Mini-PCB: Das superkompakte Stream-Mini "Motherboard" mit WiFi/Bluetooth Modul: Produkteigenschaften HiRes Wiedergabe bis 24/192k I2S-Ausgang Optischer SPDIF Out Koaxialer SPDIF Out Digitaler NuPrime-Port USB-C Buchse · Diverse Digitalausgänge : Optisch, coaxial und sogar via I2S · App für Androidund Apple · AirPlay 2 , Bluetooth, WLan · diverse Streamingdienste wie Spotify, Tidal,Qobuz, Tuneln, QQ Music und updates folgen · Multi Room fähig · USB-C Netzteil zur Stromversorgung wird benötigt (nicht im Lieferumfang!) Superklein halbe Zigarettenschachtel: 87 x 63 x24mm NuPrime Stream Mini, HiRes Streaming-Bridge288,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.18232,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was hören Freunde im Stream?
Freunde im Stream hören normalerweise die gleiche Musik wie der Streamer selbst. Oftmals haben Streamer eine Playlist mit ihren Lieblingssongs oder lassen ihre Zuschauer Musikwünsche äußern, die dann im Stream abgespielt werden. Es kann aber auch vorkommen, dass Streamer spezielle Musiklizenzen haben und somit Musik abspielen dürfen, die für ihre Zuschauer nicht hörbar ist. **
-
Wie kann ich Live Stream empfangen?
Um Live-Streams zu empfangen, benötigst du zunächst eine stabile Internetverbindung. Anschließend kannst du auf verschiedenen Plattformen wie YouTube, Twitch, Facebook oder speziellen Streaming-Diensten nach Live-Events suchen. Oftmals bieten auch TV-Sender ihre Live-Übertragungen online an. Du kannst Live-Streams auf verschiedenen Geräten wie Smartphones, Tablets, Computern oder Smart-TVs empfangen. Vergewissere dich, dass du die erforderlichen Apps oder Programme installiert hast, um den Live-Stream reibungslos empfangen zu können. **
-
Welche Sender sind bei Stream on dabei?
Bei Stream on sind viele bekannte Sender und Streaming-Dienste dabei, darunter Netflix, Amazon Prime Video, YouTube, Spotify und Apple Music. Auch einige TV-Sender wie ProSieben, Sat.1, RTL, VOX und viele mehr sind Teil des Angebots. Kunden können somit eine Vielzahl von Inhalten ohne Verbrauch ihres Datenvolumens streamen. Welche Sender genau verfügbar sind, kann je nach Mobilfunkanbieter und Tarif variieren. Es lohnt sich daher, die genauen Konditionen und Partner des jeweiligen Anbieters zu prüfen. **
-
Warum hören Zuschauer im Stream alles doppelt?
Wenn Zuschauer im Stream alles doppelt hören, kann dies verschiedene Gründe haben. Einer möglicher Grund könnte sein, dass der Streamer das Audiosignal sowohl über das Mikrofon als auch über den Desktop-Audio-Kanal aufnimmt, was zu einer doppelten Wiedergabe führt. Eine andere Möglichkeit ist, dass der Zuschauer versehentlich den Stream auf mehreren Geräten gleichzeitig abspielt, was zu einer Überlagerung der Audiosignale führt. **
Ähnliche Suchbegriffe für Stream-Feeds
-
Kaspersky Threat Data Feeds - APT IOCKaspersky Threat Data Feeds – APT IOC In der heutigen digitalen Landschaft stellen Advanced Persistent Threats (APTs) eine der schwerwiegendsten Bedrohungen für Unternehmen und Organisationen dar. APTs sind zielgerichtete und oft langanhaltende Cyberangriffe, die von hochentwickelten Bedrohungsakteuren ausgeführt werden. Diese Angriffe zielen darauf ab, in Netzwerke einzudringen und wertvolle Informationen über lange Zeiträume hinweg zu exfiltrieren. Um Unternehmen bei der frühzeitigen Erkennung und Abwehr solcher Bedrohungen zu unterstützen, bietet Kaspersky mit den **Threat Data Feeds – APT IOC** eine spezialisierte Lösung. Diese Datenfeeds liefern kontinuierlich aktualisierte Informationen über Indikatoren für Kompromittierungen (Indicators of Compromise, IOCs), die mit APTs in Verbindung stehen, und ermöglichen es Unternehmen, ihre Abwehrmaßnahmen proaktiv zu verbessern. Überblick über Kaspersky Threat Data Feeds – APT IOC Die Kaspersky Threat Data Feeds – APT IOC bieten Unternehmen eine umfassende Datenbank mit Indikatoren für Kompromittierungen (IOCs), die auf Advanced Persistent Threats (APT) hinweisen. Diese Datenfeeds umfassen Informationen über verdächtige IP-Adressen, Domains, URLs, Hashes und andere Indikatoren, die bei der Identifizierung von APTs helfen. Die regelmäßige Aktualisierung und Erweiterung dieser Daten sorgt dafür, dass Unternehmen stets über die neuesten Bedrohungen informiert sind und ihre IT-Sicherheitsmaßnahmen anpassen können. Hauptfunktionen Umfassende APT-Daten: Bereitstellung kontinuierlich aktualisierter Informationen über IOCs, die mit APT-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um Unternehmen stets die neuesten Informationen über APT-Bedrohungen zu liefern. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Threat Intelligence-Plattformen. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von APT-Bedrohungen durch die Identifizierung von IOCs, die mit APT-Angreifern assoziiert sind. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Unterstützung bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – APT IOC sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht, sodass Unternehmen ihre Sicherheitsarchitekturen flexibel anpassen können. Anwendungsfälle für Kaspersky Threat Data Feeds – APT IOC Erkennung und Abwehr von gezielten Angriffen: Unternehmen können potenzielle APT-Bedrohungen frühzeitig identifizieren und Maßnahmen zur Abwehr ergreifen. Unterstützung bei der Bedrohungsanalyse: Sicherheitsteams erhalten detaillierte Informationen über verdächtige Aktivitäten und können fundierte Entscheidungen treffen. Optimierung der IT-Sicherheitsstrategie: Mit präzisen Bedrohungsdaten können Unternehmen ihre Abwehrstrategien proaktiv verbessern. Industrie 4.0 und industrielle Steuerungssysteme: In sensiblen industriellen Umgebungen unterstützt der APT IOC-Feed dabei, gezielte Angriffe auf kritische Infrastrukturen zu erkennen und abzuwehren.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Romanyshyn, Romana: HörenHören , Hören ist neben dem Sehen der wichtigste Sinn des Menschen. Rund um die Uhr sind wir in unserem Alltag von Geräuschen umgeben: Der Staubsauger brummt, die Nachbarn poltern. Wir hören Musik, schützen unsere Ohren vor Lärm oder gehen in die Natur, um Vögeln zu lauschen. Selbst unser Körper macht Geräusche: der Magen knurrt, die Nase schnieft. Schon im Mutterleib hören wir die Welt um uns herum! Aber wie genau hören wir, wie ist das menschliche Ohr aufgebaut? Hören Tiere genauso wie wir Menschen? Wie wird Lautstärke gemessen? Welches ist das lauteste Geräusch auf der Erde, welches das leiseste? Und können wir einander auch ohne Worte verstehen? Eine Reise in die Welt der Klänge. Und ein Sachbilderbuch über die Kunst, der Welt immer wieder mit offenen Ohren zu begegnen! , Halterungen, Befestigungen & Montageteile > Karosserie-, Anbauteile & Zubehör , Erscheinungsjahr: 202107, Produktform: Leinen, Autoren: Romanyshyn, Romana, Illustrator: Lesiv, Andriy, Übersetzung: Dathe, Claudia, Seitenzahl/Blattzahl: 56, Abbildungen: durchgehend in vier Sonderfarben gedruckt, Keyword: Ohren; Geräusch; Ton; Lautstärke; Instrumente; Musik; Gesang; Stimmen; Krach; Dezibel; Lärm; Hertz; Sprechen; Laut; Lauschen; Stille; Audio, Fachschema: Körper (des Menschen) / Kindersachbuch, Jugendsachbuch~Wissen für Kinder - Kinderwissen, Fachkategorie: Kinder/Jugendliche: Nachschlagewerke~Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes, Altersempfehlung / Lesealter: 18, ab Alter: 7, Warengruppe: HC/Kinderbücher/Sachbücher/Allg./Nachschlagewerke, Fachkategorie: Kinder/Jugendliche: Sachbuch: Wissenschaft: Der menschliche Körper, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag, Verlag: Gerstenberg Verlag GmbH & Co. KG, Länge: 287, Breite: 262, Höhe: 14, Gewicht: 710, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher, Herkunftsland: LETTLAND (LV), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 276444220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rugenstein, Kai: ÜbertragungÜbertragung , In den Vorstellungen darüber, was Übertragung ist und wie es mit ihr umzugehen gilt, zeigen sich deutlicher als bei jedem anderen psychoanalytischen Konzept die Positionen zu Grundfragen der psychodynamischen Theorie und Praxis. Inwieweit ist die analytische Beziehung eine bloße Wiederholung von Vergangenem, eine geheimnisvolle Kommunikation von Unbewusst zu Unbewusst, eine aufgabenorientierte Zusammenarbeit, eine reale Neuerfahrung oder etwas ganz Anderes? Kai Rugenstein stellt die einflussreichsten Modelle von Übertragung und Gegenübertragung vor und entwickelt in Orientierung an der intersubjektiven Triebtheorie Jean Laplanches ein zeitgemäßes Verständnis verschiedener Übertragungsphänomene. Abschließend widmet sich der Autor konkreten Fragen der Behandlungstechnik und regt Leserinnen und Leser mit klinischen Beispielen dazu an, selbst eine Übertragung zu vollziehen: einen Transfer des vermittelten Wissens in die eigene Praxis. , Kennzeichenhalterungen > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Analyse der Psyche und Psychotherapie##, Autoren: Rugenstein, Kai, Seitenzahl/Blattzahl: 140, Keyword: Analyse der Psyche; Behandlungstechnik; Einführung; Freud; Gegenübertragung; Geschichte der Psychoanalyse; Grundlagenwissen; Jean Laplanche; Psychoanalyse; Psychodynamische Psychotherapie; Reihe; Tiefenpsychologie; tiefenpsychologisch fundierte Psychotherapie; Übertragung; Übertragungskonzept, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychologie / Emotionen, Sexualität~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Psychoanalyse (Freud)~Psychologie: Emotionen~Das Selbst, das Ich, Identität und Persönlichkeit~Ratgeber, Sachbuch: Psychologie, Warengruppe: TB/Psychologie/Allgemeines, Lexika, Fachkategorie: Psychotherapie, allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial Verlag GbR, Verlag: Psychosozial-Verlag GmbH & Co. KG, Länge: 200, Breite: 119, Höhe: 12, Gewicht: 196, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Suricata RulesKaspersky Threat Data Feeds – Suricata Rules Mit der ständig wachsenden Bedrohungslage im digitalen Raum sind Unternehmen zunehmend auf fortschrittliche und proaktive Sicherheitslösungen angewiesen. Intrusion Detection Systeme (IDS) wie Suricata spielen dabei eine entscheidende Rolle, da sie bösartige Aktivitäten in Echtzeit erkennen und blockieren können. Die **Kaspersky Threat Data Feeds – Suricata Rules** bieten speziell entwickelte Regeln, die auf den Bedrohungsdaten von Kaspersky basieren. Diese Feeds ermöglichen es Unternehmen, ihre Suricata-Installation mit den aktuellsten und präzisesten Bedrohungsinformationen zu versorgen, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Suricata Rules Die **Kaspersky Threat Data Feeds – Suricata Rules** liefern speziell entwickelte Regeln für das Intrusion Detection System Suricata. Diese Regeln basieren auf den global gesammelten Bedrohungsdaten von Kaspersky und decken eine breite Palette von Bedrohungen ab, einschließlich Malware, Phishing, Ransomware und anderen bösartigen Aktivitäten. Durch die Integration dieser Daten in Suricata können Unternehmen ihre Netzwerksicherheit erheblich verbessern und Bedrohungen in Echtzeit erkennen und blockieren. Hauptfunktionen Umfassende Bedrohungsregeln für Suricata: Bereitstellung einer umfangreichen Sammlung von Suricata-Regeln, die kontinuierlich aktualisiert werden, um neue und aufkommende Bedrohungen abzudecken. Präzise Bedrohungsinformationen: Jede Regel enthält zusätzliche Informationen zu Bedrohungstyp, Zuverlässigkeit und Herkunft, um die Genauigkeit der Erkennung zu verbessern. Nahtlose Integration: Die Suricata-Regeln lassen sich problemlos in bestehende IDS-Systeme integrieren und bieten so eine umfassende Lösung für die Bedrohungserkennung. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen Aktivitäten durch Echtzeit-Blockierung mithilfe der neuesten Suricata-Regeln. Reduzierung von Fehlalarmen: Durch die präzisen Bedrohungsdaten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams gesteigert. Vorteile für Ihr Unternehmen Verbesserter Schutz vor Cyberangriffen: Die Suricata-Regeln ermöglichen eine proaktive Erkennung und Blockierung bösartiger Aktivitäten, was das Risiko von Angriffen minimiert. Optimierte Netzwerksicherheit: Die kontinuierlich aktualisierten Bedrohungsdaten sorgen für eine verbesserte Sicherheitsstrategie und reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die präzisen und spezifischen Bedrohungsinformationen verringern die Anzahl der Fehlalarme und ermöglichen es dem Sicherheitsteam, schneller zu reagieren. Compliance und Sicherheitsstandards: Die Suricata-Regeln unterstützen Unternehmen dabei, gesetzliche und branchenspezifische Sicherheitsanforderungen zu erfüllen. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und Infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Suricata Rules sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON und STIX, was die Implementierung in Suricata sowie in andere Sicherheitslösungen erleichtert. Dank der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen einfügen. Anwendungsfälle für Kaspersky Threat Data Feeds – Suricata Rules Proaktive Bedrohungserkennung: Erkennung und Blockierung bösartiger Aktivitäten in Echtzeit durch spezifische Suricata-Regeln. Schutz vor Malware und Phishing: Blockieren von bösartigen URLs, die zur Verbreitung von Malware und Phishing-Seiten verwendet werden. Verstärkung der Netzwerksicherheit: Durch die kontinuierliche Überwachung und Blockierung verdächtiger Aktivitäten kann das Unternehmensnetzwerk vor Angriffen geschützt werden.24512,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welcher Musik Stream ist der beste?
Welcher Musik Stream ist der beste? Das hängt stark von den individuellen Vorlieben ab. Einige Leute bevorzugen Spotify aufgrund seiner großen Musikbibliothek und benutzerfreundlichen Oberfläche. Andere schwören auf Apple Music wegen der Integration mit anderen Apple-Geräten und exklusiven Inhalten. Tidal wird oft für seine hochwertige Audioqualität und exklusiven Künstlerinhalte gelobt. Amazon Music Unlimited bietet eine nahtlose Integration mit Alexa und ist daher für Besitzer von Amazon-Geräten attraktiv. Letztendlich kommt es darauf an, welche Funktionen und Inhalte für den einzelnen Nutzer am wichtigsten sind. **
-
Wie kann ich meinen Freund im Stream hören?
Um deinen Freund im Stream hören zu können, müsst ihr sicherstellen, dass er sein Mikrofon aktiviert hat und dass seine Audioeinstellungen korrekt konfiguriert sind. Ihr könnt auch eine Software wie Discord verwenden, um eine bessere Audioqualität und Kommunikation während des Streams zu ermöglichen. Stelle sicher, dass du die richtigen Audioquellen in deiner Streaming-Software auswählst, um den Ton von deinem Freund zu empfangen. **
-
Was sind die Vorteile und Nachteile eines RSS-Feeds gegenüber eines Social Media-Feeds?
Die Vorteile eines RSS-Feeds sind die Möglichkeit, Inhalte von verschiedenen Quellen an einem Ort zu sammeln, die Kontrolle über die angezeigten Inhalte und die geringere Ablenkung durch Werbung und Benachrichtigungen. Nachteile sind die begrenzte Interaktion mit anderen Nutzern, die fehlende Personalisierung und die Notwendigkeit, regelmäßig den Feed zu überprüfen. Die Vorteile eines Social Media-Feeds sind die Interaktion mit anderen Nutzern, die Personalisierung basierend auf dem Nutzerverhalten und die Möglichkeit, aktuelle Trends und Neuigkeiten zu entdecken. Nachteile sind die Ablenkung durch Werbung und Benachrichtigungen, die mögliche Verbreitung von Falschinformationen und **
-
Welche Musik Stream hat die beste Qualität?
Welche Musik Stream hat die beste Qualität? Die Qualität von Musik-Streams hängt von verschiedenen Faktoren ab, wie z.B. der Bitrate, der Komprimierung und der Wiedergabegeräte. Einige Dienste wie Tidal bieten verlustfreie Audioqualität, was bedeutet, dass die Musik unkomprimiert und in CD-Qualität gestreamt wird. Andere Dienste wie Spotify und Apple Music bieten eine hohe Qualität mit variabler Bitrate, die je nach Internetverbindung und Gerät angepasst wird. Letztendlich hängt die beste Qualität also von den individuellen Vorlieben und Ansprüchen ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.